Skip to content
Înapoi la prezentare
PREZENTARE TEHNICĂ

Deployment, arhitectură și livrare

O prezentare concisă pentru a evalua ce conține StockIMS, cum este instalat, cum este controlat accesul și ce se livrează după achiziție.

01

Identitate

Conturi locale / Microsoft Entra SSO

02

Aplicație

StockIMS / hardened Docker runtime

03

Date operaționale

PostgreSQL 18

04

Fișiere și obiecte

Local persistent / privat compatibil S3

05

Conexiuni

E-mail / colaborare / identitate / import / AI

ATLAS TEHNIC / INTERACTIV

Urmărește cum se integrează StockIMS în mediul tău operațional.

Schimbă contextul de deployment, apoi inspectează nivelurile de control prin care identitatea, datele operaționale și dovezile circulă în platformă.

Context deployment

Aplicația și serviciile de date rulează în infrastructura controlată de organizația care achiziționează produsul.

  • Linux sau Windows Server prin WSL2
  • Docker Compose și stocare persistentă
  • PostgreSQL în rețea privată
  • Health checks și migrații versionate

Inspectează un nivel de control

STATE / PERMISSIONS

Accesul se rezolvă de la rol la aria operațională.

Rolurile de sistem sau personalizate stabilesc baza. Excepțiile sunt tratate prin suprascrieri la nivel de utilizator, iar ariile pentru birou, categorie de licență și rețelistică restrâng rezultatul.

SECVENȚĂ DE CONTROL

01

Baza rolului

02

Excepție utilizator

03

Arie birou / categorie

04

Acțiune permisă

SUPRAFEȚE DISPONIBILE

DashboardAngajațiInventarLicențeRețelisticăAuditAdministrareBackup
Fiecare suprafață protejată evaluează permisiunea efectivă înainte de a expune date sau acțiuni.
ROLE + OVERRIDE + SCOPE = EFFECTIVE ACCESS

02 / PLAN TEHNIC DE CONTROL

Configurarea este vizibilă. Controlul este testabil.

Explorează suprafețele administrative actuale din StockIMS. Fiecare capabilitate conectează o acțiune vizibilă a operatorului cu o decizie de policy, o schimbare durabilă și un eveniment auditabil.

Explorer plan de control

Interfața aplicației actuale
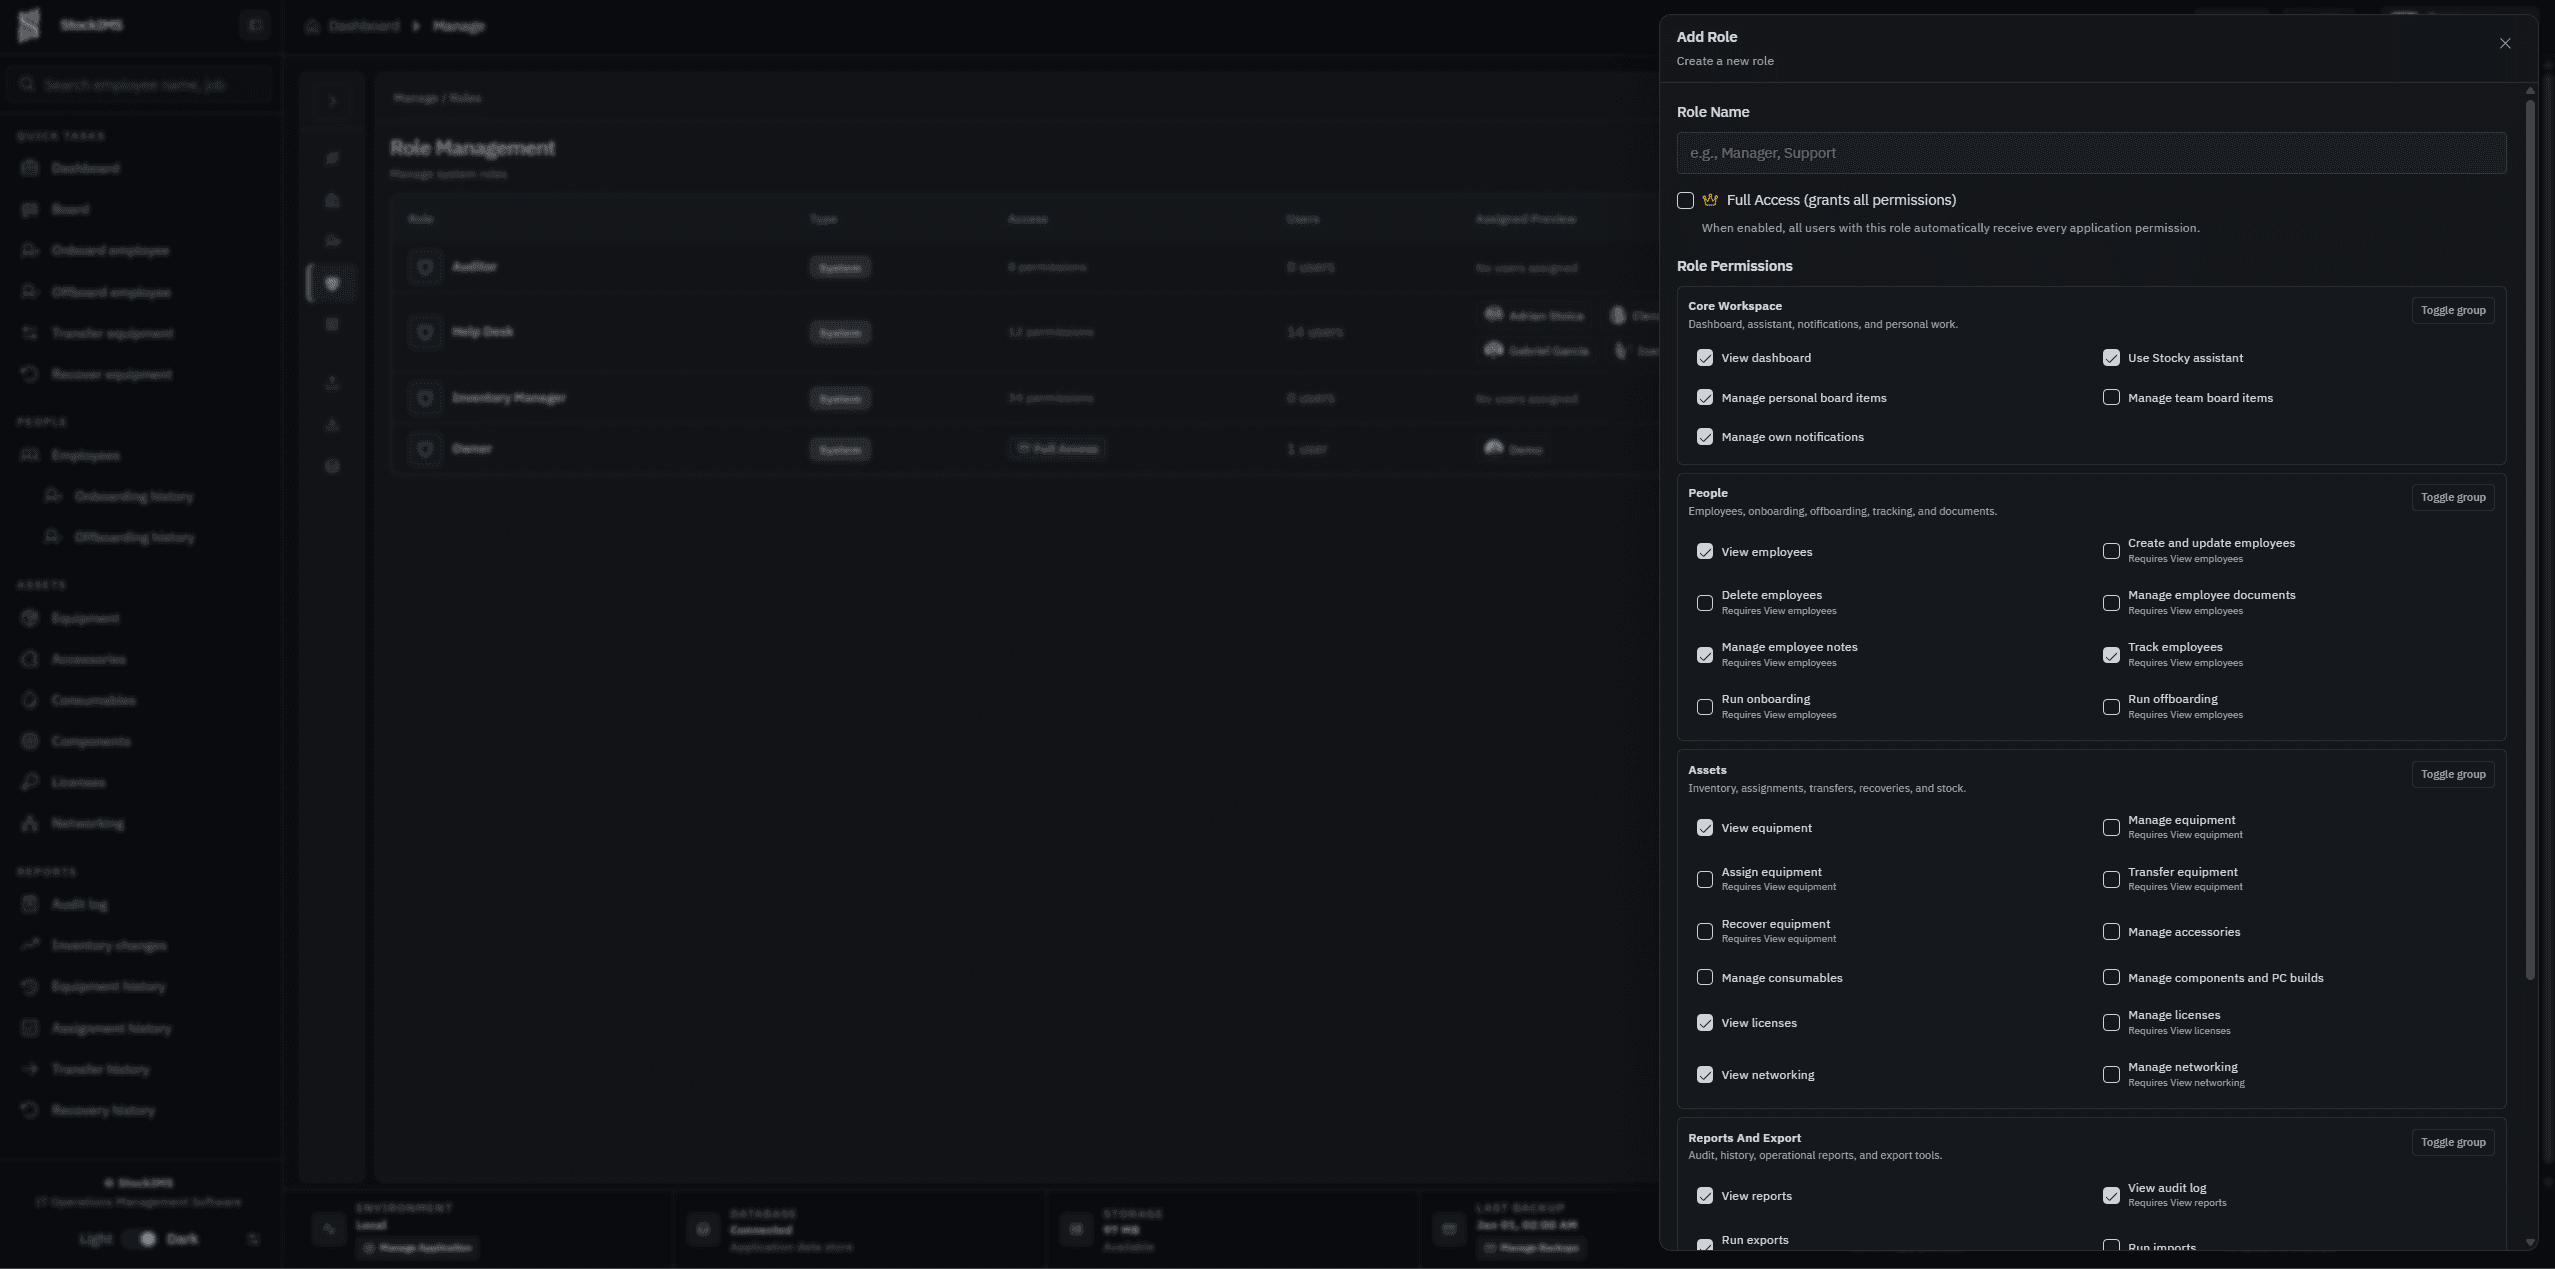
Panoul actual StockIMS de creare rol cu permisiuni granulare

01 / Autorizare

Intenția permisiunilor este explicită

Compune roluri reutilizabile din permisiuni granulare pentru persoane, echipamente, custodie, licențe, rețea și administrare.

01Intenție operator
02Policy autorizare
03Tranzacție domeniu
04Dovadă audit

Deciziile de policy, schimbările materiale de stare și acțiunile administrative creează dovezi atribuibile în deployment-ul controlat de tine.

MATRICEA CAPABILITĂȚILOR DE PRODUCȚIE

O suprafață operațională completă, structurată pentru evaluare tehnică.

Explorează scope-ul de producție pe responsabilități. Selectează o zonă și vezi exact ce poate evalua echipa ta, fără să parcurgă documentație internă de engineering.

01 / 05

Identitate și acces

7 capabilități pregătite pentru evaluarea echipei tale.

  • 01Autentificare locală
  • 02Microsoft Entra SSO
  • 03TOTP MFA
  • 04Politică de parole și blocarea contului
  • 05Roluri personalizate și override-uri pe utilizator
  • 06Scope-uri pe birou, licențe și networking
  • 07Autorizare aplicată pe server

MATURITATEA INTEGRĂRILOR

Conexiuni directe și importuri controlate—diferențiate clar.

StockIMS separă conexiunile directe ale aplicației de workflow-urile controlate de import. Exporturile de director și device-uri sunt previzualizate și validate înainte de import, protejând baza operațională de sincronizări bulk opace.

Conexiuni configurabile

  • E-mail SMTP
  • Webhook-uri Slack
  • Microsoft Teams Workflow / webhook-uri
  • Microsoft Entra SSO
  • Furnizorul AI configurat de tine
  • Formatare și link-uri pentru ticket-uri Jira

Workflow-uri de preview și import

  • Export structurat Entra directory
  • Export structurat pentru device-uri Intune
  • Export structurat pentru device-uri Jamf
  • Preview înainte de import
  • Maparea câmpurilor și validare

Bază pentru deployment și monitorizare

  • Ghidare Azure Monitor
  • Endpoint-uri de health ale aplicației
  • Puncte de integrare pentru monitorizarea infrastructurii
  • Validarea environment-ului

CE CONTROLEZI TU

O platformă operațională pe care o poți inspecta, instala și dezvolta mai departe.

După achiziție, tu controlezi direcția tehnică a platformei, fără dependență de un mediu vendor închis.

01Codul sursă complet al aplicației
02Schema bazei de date și migrațiile
03Materialele Docker și de deployment
04Ghiduri de instalare și configurare
05Proceduri de backup și restore
06Dovezi de securitate și acceptance
07Ghidare pentru integrări
08Infrastructura ta
09Roadmap-ul tău

ÎNCEPE CU BLOCAJUL OPERAȚIONAL

Arată-ne unde se pierde controlul.

Alege rezultatul de care ai nevoie. Cererea îl conectează la modelul operațional StockIMS, astfel încât prima discuție să pornească de la un context util, nu de la un discurs generic de vânzare.

01 / CONTEXT
Ce ar trebui să te ajute StockIMS să controlezi mai întâi?

Harta contextului solicitării

LIVE CONTEXT
01Inventar
02Alocare
03Angajat
04Jurnal audit

Vom concentra discuția pe

Avem nevoie de o imagine mai clară asupra proprietarului, locației, stării și istoricului echipamentelor din organizație.

Preferi un canal direct?

E-mailul generat include același context de evaluare.

02 / BRIEF

Construiește evaluarea

Câteva detalii ne ajută să pregătim demonstrația funcțională și tehnică potrivită.

0 / 4000
Deschide în e-mail

Formularul se golește numai după confirmarea livrării.